Después del ciberatraco a Arkéa, ¿están a salvo los bancos marroquíes?
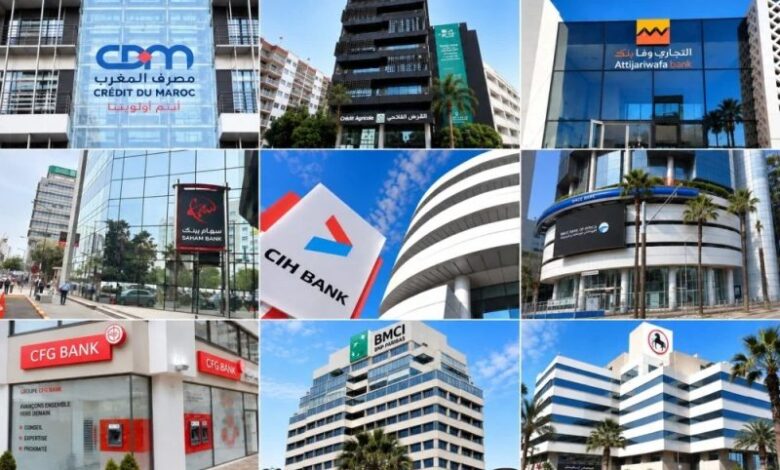
El desvío de más de 100 millones de euros en Crédit Mutuel Arkéa reaviva las interrogantes sobre la capacidad de los bancos para resistir ataques cibernéticos. En Marruecos, Bank Al-Maghrib ha ido fortaleciendo gradualmente sus exigencias en materia de seguridad informática. Pero, ¿hasta dónde llegan los controles del regulador y las pruebas a las que se someten las instituciones?
El sector bancario ha descubierto una nueva muestra de la sofisticación de los ciberataques. En Crédit Mutuel Arkéa, más de 100 millones de euros fueron desviados como resultado de una intrusión informática que implicó a un proveedor. Más allá de la cantidad, el caso plantea una pregunta que concierne a todas las entidades financieras: ¿son capaces los dispositivos de seguridad de prevenir un ataque que logra eludir las protecciones habituales y acceder a los circuitos de pago?
En Marruecos, esta amenaza no es ignorada por Bank Al-Maghrib. La banca central ha ido ampliando su dispositivo de vigilancia. Desde 2016, las entidades de crédito están obligadas, entre otras cosas, a realizar pruebas de intrusión en sus sistemas de información, a establecer un mapeo de los ciber-riesgos y a transmitir anualmente los resultados de estos ejercicios al supervisor. La vigilancia no se limita a las infraestructuras de los bancos. La directiva de 2022 que regula el uso de la nube también impone requisitos relacionados con la seguridad de los prestadores, la gestión de accesos y la continuidad de los servicios externalizados. Un aspecto particularmente sensible a la luz del modo operativo observado en el caso de Arkéa.
¿Está Bank Al-Maghrib sometiendo a los bancos a pruebas de estrés cibernético?
La pregunta merece ser planteada. En su informe sobre la supervisión bancaria correspondiente a 2024, Bank Al-Maghrib señala 18 misiones de verificación temáticas realizadas en nueve bancos. La ciberseguridad figura entre los ámbitos examinados. El regulador también indica haber desplegado un cuadro de mando específico para seguir los indicadores de ciberseguridad de las entidades y analizar los informes de pruebas de intrusión. Además, el riesgo tecnológico se integra en el proceso de evaluación prudencial SREP, que permite al supervisor evaluar los riesgos a los que están expuestas las entidades, especialmente en materia de gobernanza y control interno.
Sin embargo, estas evaluaciones no deben confundirse con pruebas de estrés cibernético. Los ejercicios prudenciales clásicos evalúan, entre otros aspectos, la resistencia de los bancos a choques económicos y financieros. No midiendo necesariamente su capacidad para hacer frente a un desvío de fondos como resultado de la compromisión de un proveedor.
Un nuevo marco regulatorio en preparación
Es precisamente en este ámbito donde Bank Al-Maghrib tiene la intención de reforzar su dispositivo. El 22 de octubre pasado, el Comité de Establecimientos de Crédito emitió un dictamen favorable sobre una directiva dedicada a la resiliencia operativa digital. El texto prevé, entre otras cosas, requisitos reforzados en materia de detección de incidentes, gestión de ciberataques, vigilancia de prestadores informáticos críticos y pruebas de resiliencia operativa.
El objetivo es verificar no solo la capacidad de los bancos para prevenir ataques, sino también su habilidad para mantener sus actividades y restablecer sus servicios cuando ocurre un incidente.
Queda una pregunta: ¿los dispositivos actuales permiten medir la resistencia de todo el sistema bancario ante un ataque de gran envergadura, especialmente si varias entidades dependen del mismo proveedor tecnológico? Porque el riesgo ya no se limita únicamente a la seguridad informática de un banco. Ahora afecta a la continuidad de los pagos, a la circulación de los fondos y, en última instancia, a la confianza en el sistema financiero.